
Deterministic Autonomous
Orchestration Engine
Menyatukan Autonomous AI Agents, Durable Workflows, Context Engineering, dan Konektivitas Mission-Critical ke dalam core Rust vFlow ultra-efisien yang sanggup berjalan di 1 vCPU. Dideploy 100% di cloud atau VPS privat milik Anda sendiri (Onidel, Servury, VPSBG, Akash, Scaleway, AWS, GCP, Azure, Bare-Metal) dengan proteksi silikon TEE VastarIPShield dan harga per-vCPU transparan mulai $3 / vCPU.
VPS Confidential / Bare Metal / Cloud
Engine Terpadu (Zero Latensi DMN)
VWFD + VWFE + vFlow
AMD SEV-SNP / TDX / Nitro
schema: vastarorch.workflow/v1
kind: VastarOrchWorkflow
metadata:
  workflow_id: 11000000-0000-0000-0000-000000000005
  tenant_id: "00000000-0000-0000-0000-000000001000"
  workspace_id: "00000000-0000-0000-0000-000000002000"
  canonical_code: enterprise_operations_triage
  version: 1
  revision: 1
  name: "Autonomous Enterprise Operations Pipeline"
  description: "Enterprise multi-agent triage with deterministic guardrails, MCP tools, and human-in-the-loop approval."

interface:
  inputs:
    - name: incident_alert
      type: object
      required: true
  outputs:
    - name: triage_receipt
      type: object

activities:
  # 1. Ingress Webhook Trigger
  - id: incident_trigger
    activity_type: ao.activity.ingress.webhook
    contract_version: 1
    resources: []
    config:
      route: /api/v1/telemetry/incident-alert
      method: POST
      verification_mode: HMAC-SHA256

  # 2. Governed AI Agent Reasoning & Diagnostics
  - id: agent_triage
    activity_type: ao.activity.ai.agent.invoke
    contract_version: 1
    resources:
      - slot: agent
        resource_kind: agent_profile
        resource_id: network-triage-specialist
        tenant_id: "00000000-0000-0000-0000-000000001000"
        workspace_id: "00000000-0000-0000-0000-000000002000"
        version: 1
    config:
      agent_code: network-triage-specialist
      agent_role: "Network Triage Specialist"
      model: "openai-gpt-4o-enterprise"
      task_description: "Analyze incident telemetry, query network topology, and recommend mitigation route."
      max_iterations: 3
      tools: [inspect_topology, query_rag_knowledge, test_circuit]

  # 3. Policy & Guardrail Verification (vRule Matrix)
  - id: policy_decision
    activity_type: ao.activity.governance.policy.check
    contract_version: 1
    resources: []
    config:
      rule_set_id: enterprise_dispatch_matrix
      eval_mode: bytecode_vcel
      fail_action: ESCALATE_HUMAN

  # 4. Human-in-the-Loop Operations Lead Approval Gate
  - id: operations_approval
    activity_type: ao.activity.decision.approval
    contract_version: 1
    resources: []
    config:
      approver_role: operations_lead
      timeout_seconds: 3600

  # 5. Enterprise MCP & Connector Action Execution
  - id: automated_dispatch
    activity_type: ao.activity.connector.http.request
    contract_version: 1
    resources:
      - slot: secret
        resource_kind: vault_secret
        resource_id: secret://vault/telco/bss_api_key
    config:
      method: POST
      url: "{{env.PROVISIONING_GATEWAY}}/api/v1/circuit/dispatch"
      headers:
        x-vastar-service: vastarorch
        x-service-identity: gateway:vastarorch-enterprise
Hierarki Arsitektur Vastar
Memahami Peran vFlow, VastarOrch, dan VastarFusion
Arsitektur produk Vastar dirancang bertingkat transparan berdasarkan beban komputasi nyata—menghadirkan efisiensi biaya ekstrem tanpa mengorbankan keandalan enterprise.
vFlow
Runtime alur kerja deterministik open-spec (VWFD). Bebas dependensi, jejak memori sangat rendah (<10MB), dan ketahanan crash tingkat enterprise. Menjadi fondasi eksekusi bagi seluruh produk di ekosistem Vastar.
VastarOrch
Platform orkestrasi AI lengkap: Visual Studio Canvas, pipeline Multi-Agent, gateway MCP Server, Dynamic Tiering, RAG grounding, dan konektor industri. Menghadirkan 100% kapabilitas orkestrasi tanpa risiko shared SaaS, berjalan 100% di VPS / Cloud privat via VastarIPShield.
VastarFusion
Platform simulasi fisika industri berfrekuensi tinggi dan digital twin real-time ultra-skala. Dirancang untuk pemodelan grid energi raksasa, smart city, dan telemetri robotika pabrik.
Beban Kerja Mission-Critical Lintas Industri
Skenario Produksi Enterprise Teruji
Dari penanganan otomatis insiden telekomunikasi hingga jejak audit regulasi perbankan sentral, pelajari bagaimana VastarOrch mengeksekusi alur kerja deterministik lintas industri mission-critical.
Telekomunikasi & Operator Jaringan
Autonomous network alert triage, dynamic multi-vendor circuit provisioning, SLA fault recovery orchestration, dan rekonsiliasi stream billing telekomunikasi berkecepatan tinggi.
Kasus Penggunaan Kritis
- Self-healing virtual network routing & alert triage otomatis
- Automated multi-vendor BSS/OSS service provisioning
- High-volume call detail & rating stream reconciliation
- Agentic customer incident escalation & root-cause analysis
Perbankan & Fintech
Real-time fraud scoring pipelines, automated AML investigation workflows, micro-settlement orchestration, dan immutable regulatory compliance trails siap audit OJK/BI.
Kasus Penggunaan Kritis
- Multi-factor transaction fraud detection & instant decisioning
- Automated Anti-Money Laundering (AML) audit pipelines
- High-throughput micro-settlement workflow durability
- Cryptographically verified compliance run receipts
Logistik, Pelabuhan & Kepabeanan
Automated cargo manifest verification, cross-border customs document validation, inter-warehouse shipping pipelines, dan event-driven fleet container tracking.
Kasus Penggunaan Kritis
- Automated customs declaration & manifest cross-validation
- Multi-carrier shipping route optimization & handoff pipelines
- Port terminal container movement event coordination
- Cold-chain anomaly alerting & human-in-the-loop dispatch
Manufaktur & Industri
Industrial sensor telemetry triage, predictive equipment maintenance dispatch, multi-plant inventory synchronization, dan automated QA visual inspection escalation.
Kasus Penggunaan Kritis
- Predictive machine maintenance alerts & autonomous work orders
- Real-time multi-factory inventory balance & replenishment
- Automated visual defect inspection pipeline triage
- SCADA / OPC-UA event ingestion & compliance logs
Pertambangan & Energi
Heavy fleet dispatch coordination, remote site IoT telemetry triage, automated HSE incident reporting, dan energy grid load-balancing workflows.
Kasus Penggunaan Kritis
- Remote pit telemetry monitoring & autonomous triage
- Haul truck & heavy fleet schedule optimization
- Automated Health, Safety & Environment (HSE) reporting
- Renewable energy substation load shifting orchestration
Smart City & Infrastruktur Publik
Municipal citizen report routing, public utility anomaly detection, multi-agency emergency dispatch, dan unified sovereign municipal data integration.
Kasus Penggunaan Kritis
- Citizen grievance triage & multi-agency routing
- Water and electrical utility telemetry monitoring
- Emergency service dispatch & coordinate handoff
- Inter-departmental sovereign data pipeline governance
Kapabilitas Inti Platform
Dirancang untuk Otonomi Enterprise Penuh
Enam pilar rekayasa fundamental yang menghadirkan orkestrasi AI deterministik, kanvas visual DAG, keamanan hardware TEE, dan bebas risiko multi-tenant.
Pipeline AI Multi-Agent Terkelola
Deploy tim AI Agent otonom yang terikat kontrak deterministik VastarOrch (ao.activity.ai.agent.*). Dilengkapi live testbench untuk Tipe Agen Human-Facing & M2M Autonomous di VastarOrch Studio dengan jejak audit penalaran ReAct.
Model Context Protocol (MCP) Native
Integrasi dua arah dengan Cursor dan remote IDE agents melalui RFC 8414/9728 OAuth 2.0. Kelola 130+ katalog konektor publik & custom langsung di Studio MCP Hub.
Visual Studio Canvas & YAML Deklaratif
Visual drag-and-drop authoring yang 100% tersinkronisasi dua arah dengan format deklaratif YAML kanonik VastarOrch (ao.*). Dilengkapi kanvas interaktif dan inspektor node mendalam.
100% Pure BYOC Berdaulat via VastarIPShield
Bebas risiko shared SaaS multi-tenant. VastarOrch dikirim ke VPS / Cloud milik Anda sendiri dengan perlindungan TEE silikon VastarIPShield (AMD SEV-SNP / Intel TDX / Nitro Enclaves) demi kedaulatan data absolut.
Zero Trust RBAC & Isolasi Workspace
Isolasi kriptografis per-user workspace canvas, per-tenant boundary, role-based access control, dan tail audit consumer untuk menjamin keamanan data bisnis.
Durabilitas Terpadu, vRule, Transform & Compute dalam Satu Runtime
Runtime Rust terpadu yang mengeksekusi alur kerja, evaluasi aturan bisnis vRule bytecode (<50µs), transformasi native v-cel/Starlark, dan komputasi Wasm dalam satu proses — melenyapkan latensi gRPC/network hop engine DMN eksternal.
Edisi Sovereign BYOC
Everything is Sovereign BYOC: Kedaulatan Data 100% via VastarIPShield
Melenyapkan risiko SaaS shared multi-tenant sepenuhnya. VastarOrch beroperasi sebagai platform software pure BYOC yang di-deploy ke VPS atau Cloud privat milik Anda sendiri dengan proteksi silikon TEE VastarIPShield, tarif transparan /vCPU mulai $3/vCPU, dan penegakan strict max_vcpu anti-eksploitasi horizontal.
Basic BYOC
Ideal untuk pengembang independen, automasi internal ringan, dan backend tunggal.
- UNLIMITED Workflow Runs
- max_vcpu: 1–2 (Batas Keras Hardware)
- Single Node VPS (Onidel AMD SEV-SNP / Hetzner)
- 15–35 Dedicated DB Connections Pool
Production Enclave
Fullstack production core backend untuk API stabil, antrean background, CDC WAL, dan sidecar AI.
- UNLIMITED Workflow Runs
- max_vcpu: 2–8 (Batas Keras Hardware)
- 64MB Shared Memory (SHM) Zero-Copy Bus
- 50–350 Dedicated DB Connections Pool
Enterprise Quorum
Infrastruktur finansial mission-critical, kuorum multi-AZ active-active, dan mesh klaster Byzantine Raft.
- UNLIMITED Workflow Runs
- max_vcpu: 12–128+ Fleet Fabric
- Customer BYOK (AWS KMS / HSM / Azure Key Vault)
- 400–5,000+ Dedicated Connections Pool
Penegakan Batas Keras (max_vcpu Anti-Eksploitasi)
Untuk mencegah organisasi enterprise mengeksploitasi tier rendah dengan merangkai puluhan node basic secara horizontal tanpa membayar lisensi enterprise, setiap tier memberlakukan batas keras hardware (max_vcpu). Daemon TEE VastarIPShield memverifikasi topologi fisik CPU secara kriptografis (/proc/cpuinfo & attestation receipt). Node atau klaster yang melebihi batas tier akan ditolak membuka kunci dekripsi image container sampai dilakukan upgrade tier resmi.
Perbandingan Rinci Antar Edisi BYOC
| Dimensi Fitur | Basic BYOC | Production Enclave | Enterprise Quorum |
|---|---|---|---|
| Peran & Posisi Arsitektur | Micro-enclave engine vFlow untuk developer, startup & automasi internal ringan (<10MB RAM footprint). | Fullstack production core backend untuk API stabil, antrean background, CDC WAL, dan sidecar AI polyglot. | Infrastruktur finansial mission-critical, kuorum multi-AZ active-active, dan mesh klaster Byzantine Raft. |
| Model Komputasi & Hosting | 100% VPS Pribadi Pelanggan (Onidel AMD SEV-SNP / Hetzner). Footprint ultra-ringan 1–2 vCPU. | 100% Cloud / VPS Pelanggan (Hetzner Dedicated, AWS, GCP, Azure CVM). Komputasi 2–8 vCPU sustained. | 100% Fleet Enclave Berdaulat Pelanggan (Multi-Node AWS, GCP, Azure, Bare-Metal). Fabric 12–128+ vCPU. |
| Database Connection Pooling | 15 – 35 pool koneksi dedicated langsung ke database Postgres / MySQL / SQLite pelanggan. | 50 – 350 pool koneksi dedicated ke Postgres/MySQL/ClickHouse (Bebas starvasi pool). | 400 – 5.000+ pool koneksi dedicated lintas node terklaster tanpa eksposur internet. |
| Batas Keras (max_vcpu Anti-Eksploitasi) | Maks. 1–2 vCPU (Single Node Saja). Scaling horizontal cluster tidak diizinkan pada tier basic. | Maks. 2–8 vCPU per node/klaster. Diverifikasi kriptografis oleh daemon enclave VastarIPShield. | Maks. 12–128+ vCPU agregat fleet. Ditegakkan kuitansi atestasi topologi CPU hardware TEE. |
| Kuota Run & Model Lisensi /vCPU | UNLIMITED Runs • Total Lisensi mulai $5.00/bln ($5/vCPU) • Est. Real TCO ~$9.50/bln di Onidel VPS! | UNLIMITED Runs • Total Lisensi mulai $20.00/bln ($10/vCPU, rentang $20–$144/bln) • Bebas penalti pajak per-task. | UNLIMITED Runs • Total Lisensi mulai $240.00/bln ($20/vCPU, rentang $240–$2.816/bln) • Kuorum Byzantine multi-node. |
| Isolasi Kode & Polyglot Sidecar | State machine deterministik native vFlow (<50µs eksekusi) dengan memori ultra-hemat. | 64MB Shared Memory (SHM) bus zero-copy (<10µs IPC) + isolated MicroVM (Python, Go, Node.js, Rust). | Isolasi Memori Hardware TEE Multi-Node + Sidecar SHM 64MB berdensitas tinggi di perimeter aman pelanggan. |
| Kedaulatan Kunci & Rahasia (KMS) | Zero Vendor Access. Secret dan kunci API tetap 100% di dalam vault terenkripsi VPS lokal pelanggan. | Enkripsi amplop Dedicated Vault KMS per instance (Zero kebocoran rahasia plaintext). | Customer BYOK (Bring Your Own Key) via AWS KMS / Azure Key Vault / Hardware HSM (Vastar zero akses). |
| Kanal Pengadaan & Aktivasi | Checkout Instan (QRIS, Google Pay, Apple Pay, VA 6 Bank, Kartu) via pricing.orch.vastar.id | Checkout Instan atau Cloud Marketplace dengan penagihan dinamis multi-mata uang (USD / IDR). | Perjanjian Sovereign Enterprise, Custom Invoicing, atau Private Offer Cloud Marketplace. |
| Kepatuhan Regulasi & Standar | Isolasi data di VPS pelanggan, patuh GDPR dan UU PDP secara arsitektur. | Siap audit enterprise, ISO 27001, SOC 2 Type II, enkripsi end-to-end in-transit & at-rest. | OJK, Bank Indonesia (BI), HIPAA, GDPR, ISO 27001, SOC 2 Type II (Kedaulatan data nasional absolut). |
Katalog Target Infrastruktur
Deploy di VPS Confidential, Cloud Berdaulat, atau Bare Metal
Onidel Confidential VPS
Atestasi hardware AMD SEV-SNP dengan biaya server hemat (~$4.50/bln). Sangat cocok untuk Basic BYOC.
Servury Confidential Cloud
Komputasi confidential Eropa densitas tinggi dengan enkripsi memori hardware.
VPSBG Dedicated Enclaves
Hosting Bulgaria ramah privasi dengan profil keamanan hardware independen.
Hetzner Dedicated & Cloud
Komputasi bare metal & VPS terjangkau di datacenter Jerman, Finlandia, & AS.
Scaleway Sovereign Bare Metal
Cloud kedaulatan Eropa dengan kepatuhan penuh GDPR dan regulasi Prancis/EU.
Akash DePIN Sovereign Mesh
Jaringan infrastruktur fisik terdesentralisasi untuk komputasi bebas sensor.
AWS (EC2 Nitro Enclaves)
AWS Nitro Enclaves, instance AMD SEV-SNP EC2, dan VPC Peering ke database RDS/Aurora.
Google Cloud Platform (CVM)
GCP Confidential VM dengan enkripsi memori AMD SEV-SNP & integrasi Cloud KMS.
Microsoft Azure (Confidential)
Azure Confidential VM (Intel TDX / AMD SEV-SNP) dan Azure Key Vault HSM.
Matriks Arsitektur Platform
Keunggulan Arsitektur VastarOrch vs Platform Backend & Workflow
Perbandingan komprehensif lintas 24 kapabilitas inti: enterprise scheduler terklaster, transformasi native v-cel & Starlark, komputasi sandboxed Wasm/Starlark, engine aturan bisnis vRule terpadu, sidecar polyglot 64MB SHM, ingress industrial Tri-Lane (OPC-UA/Kafka/NATS), alur kerja terpadu, pool database dedicated, atestasi kriptografis Ed25519, dan harga flat tanpa pajak per-task.
Bebas pajak kuota resep (hemat $10k–$50k/thn). Ingress industrial Tri-Lane (OPC-UA/Kafka/NATS) + Dual-Mode sub-milidetik (<1ms) + dedicated DB pool (25–800 koneksi).
Visual DAG canvas + vRule deterministik. Enterprise Scheduler terklaster bawaan dengan kebijakan civil calendar + tanpa boilerplate worker rumit sembari mempertahankan durable saga.
Engine vRule terpadu (<50µs) dalam runtime alur kerja Rust yang sama — melenyapkan latensi serialisasi gRPC DMN Zeebe Camunda yang terpisah (kecepatan hingga 97×).
Engine backend penuh (DB pool, API HTTP, antrean transaksi) dengan guardrails deterministik dan version digest pinning.
100% server terdedikasi penuh bebas throttling multi-tenant, Enterprise Scheduler terklaster bawaan, pool database dedicated, dan UNLIMITED runs.
| Dimensi Kapabilitas | 🛡️ VastarOrch (Pure BYOC) | Workato (iPaaS) | Temporal | Camunda 8 | LangGraph | n8n |
|---|---|---|---|---|---|---|
|
Visual + Code Workflow Authoring (Polyglot Sidecars)
Editor visual DAG dipadu eksekusi kode native multi-bahasa dalam sidecar terisolasi |
✓✓ Visual + Polyglot Visual DAG Canvas + Isolated Polyglot Sidecars (Python, Go, JS, Rust) |
✓ Recipe Builder Visual recipe builder + custom connector SDK |
Code Only Code-first SDK only (Go, TypeScript, Java, Python, .NET) |
✓ BPMN Modeler BPMN 2.0 visual modeler + external workers |
Code Only Code-only Python / TypeScript state graph definitions |
✓ Node Editor Visual node-based graph editor + JavaScript code nodes |
|
Eksekusi Tahan Crash & Long-Running (WAL Saga Engine)
State machine terdistribusi tahan crash, retry saga & auto-resume tanpa data hilang |
✓✓ Durable WAL Dual-Mode: Ephemeral (<1ms) + Durable Saga WAL auto-resume |
✓ Persistent Jobs Persistent recipe jobs dengan auto-retry dan step replay |
✓✓ Event Replay Replay-based deterministic event-sourced execution engine |
✓✓ Zeebe Stream Zeebe distributed stream-processing state engine |
✓ Checkpoint State State checkpointing & human-in-the-loop pause/resume |
◐ Redis Queue Redis execution queue & basic error-trigger retry |
|
Ingress Dual-Mode & Latensi Sub-Milidetik
API gateway sinkronus real-time (<1ms) vs orkestrasi background tahan lama |
✓✓ Native Dual-Mode Ephemeral Fastpath sub-milidetik (<1ms) untuk API inti + Durable WAL |
◐ Cloud Broker Latensi webhook cloud 200ms–1.500ms atau polling 5 menit; tidak bisa untuk API <1ms |
◐ Async Queue Start/Signal butuh 15ms–50ms+ latensi persistensi; bukan untuk API sinkronus <1ms |
◐ Zeebe gRPC Latensi commit klaster Raft ~20ms–100ms sebelum mengembalikan respons |
◐ REST Gateway Latensi REST LangGraph Cloud ~100ms–500ms dengan beban tracing |
◐ Event Loop Respons webhook ~50ms–250ms (lebih lambat saat antrean Redis padat) |
|
Rollback Saga Otomatis & Kompensasi Transaksi
Alur transaksi kompensasi deklaratif untuk membatalkan mutasi data terdistribusi |
✓✓ Native Saga Graph Kompensasi deklaratif terintegrasi & graph rollback otomatis |
◐ Manual Recipes Blok error handling manual dan resep kompensasi khusus yang dibuat manual |
✓✓ Code-Defined Kompensasi didefinisikan dalam kode aktivitas (Go/TypeScript try-catch sagas) |
✓✓ BPMN Comp. BPMN 2.0 Compensation Intermediate Events & Boundary Events |
✓ Custom Edges Cabang rollback kondisional via custom graph edge logic |
— Not Supported Trigger Error Workflow manual tanpa pemulihan state terkoordinasi |
|
Pengujian Skenario & Mocking Deterministik Bawaan
Test suite native di Studio & Runtime: replay skenario, mock deterministik, assertion tree, dan eksekusi tes zero-side-effect |
✓✓ Studio & CLI Testbench Scenario runner native, pohon mock DB/API/AI, asersi regresi, dan eksekusi tes zero-side-effect |
◐ Live Test Mode Uji coba resep langsung ke sistem live; tanpa generator mock deterministik atau fixture mock native |
✓✓ Test Framework Lingkungan uji time-skipping di SDK Go/TS/Java dengan mocking aktivitas menyeluruh |
◐ Zeebe Process Test Library Java zeebe-process-test untuk unit testing alur kerja BPMN di CI/CD |
◐ LangSmith Eval Evaluasi dan dataset LangSmith untuk pengujian offline; butuh adapter mock mandiri |
◐ Manual Pin Data Fitur Pin Data menyimpan output node sebelumnya; tanpa pohon asersi otomatis dan suite regresi |
|
Engine Penjadwal Enterprise & Kalender Terklaster (vFlow Scheduler)
Penjadwal terdistribusi tahan crash dengan PostgreSQL lease authority, Native Admission Bridge outbox, kebijakan civil time/DST fold, bounded misfire recovery, keadilan multi-tenant, dan rekonsiliasi lifecycle native |
✓✓ Clustered Scheduler PostgreSQL firing authority, Native Admission Bridge outbox, immutable runtime pins, kebijakan DST fold, bounded catch-up, multi-tenant budget backpressure, & isolasi insiden clock skew |
◐ Polling / Interval Trigger polling berbasis interval (minimum 5 menit pada tier standar); bukan untuk presisi sub-detik, kebijakan kalender fold, atau recovery misfire |
✓ Code Schedules Jadwal workflow berbasis SDK kode (ScheduleHandle) dalam riwayat event; tangguh namun butuh coding manual tanpa outbox kalender visual mandiri |
✓ BPMN Timer Stream Timer Event BPMN 2.0 via stream Raft Zeebe; terikat definisi proses tanpa kontrol kuota budget backpressure multi-tenant terdedikasi |
— External Cron Tanpa scheduler bawaan; mengandalkan trigger cron eksternal (AWS EventBridge, Cloudflare Triggers, atau crontab host) |
◐ Node-Cron Memory Node Schedule Trigger berbasis node-cron di event loop Node.js / antrean Redis; rentan kehilangan jadwal saat kontainer restart |
|
Activity Node Native: Engine Transformasi Terpadu (v-cel & Starlark)
Transformasi in-memory deterministik sub-mikrodetik, proyeksi skema, dan shaping proto via bytecode v-cel (2–47ns) dan Starlark vs step skrip/FaaS eksternal |
✓✓ In-Runtime v-cel & Starlark Engine transformasi bawaan v-cel (<50ns) & v-starlark terpadu dalam runtime • Tanpa serialisasi jaringan • Akses native Protobuf/JSON |
◐ Formula Mode Formula subset Ruby cloud; terbatas rate limit dan tanpa transformasi binary Protobuf native |
— Worker Host Code Tanpa node transformasi bawaan; harus ditulis manual di dalam kode worker aktivitas eksternal |
◐ FEEL Expressions Evaluasi ekspresi FEEL; proyeksi dasar berfungsi, namun transformasi kompleks butuh routing worker eksternal |
◐ Python Dict Mapping Dictionary comprehension & transformasi Pydantic dalam proses host Python |
◐ JS Code / JMESPath Node JavaScript dalam VM Node.js atau node JMESPath dengan konsumsi memori tinggi dan parsing lambat |
|
Activity Node Native: Engine Komputasi Sandboxed (Starlark & Wasm)
Komputasi algoritmik deterministik aman dalam proses via precompiled Starlark (~162ns floor) dan WebAssembly (Wasm) tanpa overhead container |
✓✓ Starlark & Wasm VM Komputasi deterministik dalam runtime via v-starlark ter-cache (~162ns) & sandbox Wasm native • Nol cold start • Eksekusi aman memori instan |
— Proprietary Cloud Eksekusi cloud proprietary; tidak dapat menjalankan binary Wasm atau model algoritmik kustom secara lokal |
— External Workers Komputasi berjalan di worker eksternal kelolaan user; tanpa engine komputasi sandboxed di dalam Temporal Server |
— External Job Workers Zeebe mendelegasikan komputasi ke aplikasi worker eksternal via stream jaringan gRPC |
◐ Host Python VM Berjalan di interpreter Python host; tanpa runtime bytecode Wasm yang terisolasi |
◐ Node.js Subprocess Berjalan di proses Node.js dengan sandbox vm2 atau task runner eksternal; rentan kebocoran memori |
|
Engine Aturan Bisnis Terpadu dalam Runtime Sama (vRule vs Decoupled DMN)
Aturan bytecode kompilasi (<50µs) terpadu di dalam runtime alur kerja yang sama tanpa latensi IPC/network hop vs engine DMN terpisah |
✓✓ In-Runtime vRule (<50µs) Engine bytecode vRule terpadu dalam satu runtime workflow yang sama (<50µs) • Nol IPC/network hop • Fact terikat skema & tabel keputusan dengan hit policy |
◐ Lookup Tables Lookup tables dasar & formula field expressions (subset Ruby) |
— Host Code Tidak ada; aturan bisnis ditulis manual dalam kode aplikasi |
◐ Decoupled DMN (gRPC Latency) Tabel DMN 1.3 & ekspresi FEEL, namun dieksekusi lintas boundary worker/broker gRPC Zeebe dengan overhead serialisasi dan latensi |
— Code Routing Tidak ada; logika kondisional di-hardcode dalam fungsi Python |
◐ Switch / If Node Node If/Switch dasar dengan ekspresi regex JavaScript |
|
AI Agent Terkelola sebagai Resource Terversi (Model + Tools + Rules)
Agent + Model + Tools + Rules + Otoritas terikat sebagai digest versi permanen |
✓✓ Governed Registry Agent Profile lengkap (Prompt, Tools, Rules, Guardrails) terikat hash permanen |
✓ Agent Studio Workato Agent Studio + enterprise connectors & guardrails |
◐ Code Wrapped AI Agent diimplementasikan manual sebagai Temporal Activity (wrapper LLM) |
◐ AI Connectors Konektor task AI terisolasi (OpenAI/HuggingFace) di dalam task BPMN |
✓✓ Agent Graphs Stateful multi-agent graphs dengan LangSmith Deployment |
✓ AI Agent Node Node AI Agent dasar + tool LangChain (OpenAI) |
|
Dukungan Native Model Context Protocol (MCP)
Dukungan utama client/server MCP, runtime agent, dan eksekusi sandbox aman |
✓✓ Native Protocol MCP client/server native dengan zero-knowledge secret vault injection |
✓ MCP Connectors Workato Agentic MCP connectors untuk sistem enterprise |
◐ Community Implementasi mandiri via community activities (tanpa gateway native) |
◐ Custom Connectors Konektor custom REST/gRPC untuk membungkus tool MCP |
✓ LangChain MCP Adapter client LangChain MCP & protokol tool calling |
✓ Community Nodes Node MCP Client bawaan untuk menghubungkan ke local MCP servers |
|
Registry Resource Terpadu (Model, Agent, Rule, DB, Sidecar)
Satu registri terpadu untuk Model, Agent, Rule, Konektor, KB, dan Sandbox |
✓✓ Unified Plane Registri kanonik terpusat untuk Model, Agent, Rule, Konektor, KB, Compute & Sandbox |
✓ App Connections Unified App Connections, Recipes, Community Connectors, dan Data Tables |
— Application Libs Tidak ada registri terpusat; didefinisikan dalam kode aplikasi customer |
◐ Zeebe Registry Registri deployment Zeebe untuk definisi proses BPMN & DMN |
◐ Prompt Hub LangSmith prompt & agent hub (monitoring dan registri prompt) |
◐ Community Store Repositori node komunitas & kredensial terenkripsi lokal |
|
Primitif Backend Native (DB, Antrean, Micro-Engine)
Primitif bawaan: HTTP, database pool, antrean transaksi, cron, tugas detached |
✓✓ Full Backend Primitives Database pool terdedikasi, HTTP gateway, queues, cron, detached tasks, blob storage |
✓ Enterprise Bus Konektor enterprise, webhook listener, topik pub/sub, dan penyimpanan data |
Code (SDK) Timer terdistribusi, sinyal, query, update, dan child workflow dalam kode |
✓ BPMN Primitives Service task, message event, timer, user task, dan konektor out-of-the-box |
◐ Checkpoint Memory State memory checkpointer, antrean, store, dan interupsi human-in-the-loop |
✓ Node Integrations Node HTTP Request, Webhook, Schedule, Wait, dan ratusan modul integrasi |
|
Dedicated Database Connection Pooling (Bebas Starvasi)
Pool koneksi terdedikasi (25–800 koneksi) langsung ke DB customer via VPC Peering |
✓✓ 25–800 Conn Pool Pool koneksi DB dedicated terisolasi (25–800 koneksi) per tenant via VPC Peering |
◐ OPA Agent Tunnel On-Prem Agent (OPA) tunnel WebSocket dengan limit koneksi shared |
— External DB Database klaster dikelola terpisah dari worker eksekusi workflow |
— Zeebe Engine Engine Zeebe menulis ke disk/OpenSearch; tidak mengelola pool DB customer |
— External Store Koneksi Postgres sementara per-checkpointer tanpa dedicated pooling |
◐ Single DB Node Node DB membuka koneksi per-run, rentan pool starvation pada lonjakan trafik |
|
Activity Node Sidecar: Polyglot Sidecar via IPC Shared Memory (64MB SHM Bus)
Activity node polyglot sidecar di samping runtime engine (Python, Go, Node.js, Rust) via bus 64MB Shared Memory zero-copy (vil_shm, <10µs IPC) |
✓✓ 64MB SHM IPC (<10µs) Activity node polyglot sidecar di samping runtime via bus 64MB Shared Memory zero-copy (vil_shm, <10µs IPC) untuk performa tinggi Python/Go/Rust |
— Not Supported Tanpa proses sidecar lokal; konektor berkomunikasi via API cloud eksternal |
◐ Activity Network Aktivitas berkomunikasi dengan worker via panggilan jaringan gRPC antar worker |
◐ Zeebe gRPC Worker job eksternal melakukan polling ke engine Zeebe via koneksi jaringan gRPC |
◐ In-Memory Python Eksekusi cepat dalam satu proses interpreter Python; antar bahasa butuh HTTP |
— Subprocess / TCP Node Code berjalan dalam VM Node.js atau subproses; tanpa bus shared memory multi-bahasa |
|
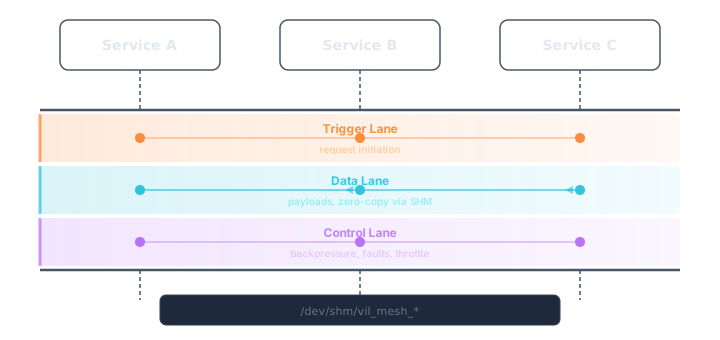
Protokol Tri-Lane & Ingress Industri Berkecepatan Tinggi (OPC-UA, Kafka, NATS, MQTT)
Pemisahan fisik jalur Trigger, Data, dan Control tanpa Head-of-Line blocking, konektor industri native (OPC-UA, Modbus, NATS KV, Kafka, TiKV) dengan throughput 895k rec/s zero-copy |
✓✓ Tri-Lane Zero-Copy Arsitektur Tri-Lane (Trigger/Data/Control), zero-copy ExchangeHeap, konektor industri native (OPC-UA, Modbus, MQTT, NATS JetStream, Kafka, TiKV) |
◐ Cloud iPaaS Konektor cloud enterprise lengkap, namun latensi tinggi (200ms–1500ms) tanpa zero-copy streaming untuk telemetri SCADA/pabrik lokal |
◐ gRPC Workers Ingress workflow hanya via gRPC client SDK; koneksi ke Kafka/MQTT/OPC-UA butuh worker custom buatan developer di luar engine |
◐ Zeebe Ingress Ingress via gateway gRPC Zeebe atau konektor outbound; overhead serialisasi JSON tinggi untuk throughput sensor streaming real-time |
— HTTP / Python Endpoint API REST/WebSocket Python standar; tidak dirancang untuk ingress stream biner throughput tinggi zero-copy |
◐ Community Nodes Node MQTT/Kafka berbasis JavaScript komunitas; mengalami bottleneck throughput di single-threaded V8 saat beban pesan masif |
|
Sandbox MicroVM Terisolasi & Eksekusi Kode Aman
Isolasi level kernel/hardware (Firecracker MicroVM / LXC / seccomp) mencegah akses host dari skrip dan kode untrusted |
✓✓ MicroVM / LXC Sandbox MicroVM / LXC berstandar hardware dengan memori terisolasi, batas CPU, dan filter seccomp |
◐ Cloud Multi-Tenant Langkah kode Ruby/Python dieksekusi di pool worker cloud terkelola Workato |
Code (Self-Hosted) Keamanan host dan sandbox harus diimplementasikan mandiri oleh customer di worker |
◐ External Worker Dieksekusi di luar klaster Zeebe; keamanan isolasi bergantung pada lingkungan worker customer |
◐ Container Pod LangGraph Cloud berjalan dalam pod container; sandboxing khusus butuh infra mandiri |
◐ Node vm2 / Worker Sandbox vm2 JavaScript atau runner eksternal; secara historis rentan CVE lolos VM |
|
Confidential BYOC & Hardware Enclave (Zero Vendor Access)
100% eksekusi di VPC customer dengan enkripsi memori silikon CPU (AWS Nitro Enclaves) & kunci KMS milik customer (BYOK) |
✓✓ Nitro Enclaves & BYOK Enkripsi memori level silikon (AWS Nitro Enclave), Zero Vendor Data Access, dan kunci AWS KMS milik customer |
— SaaS + OPA Agent Control plane SaaS pusat memproses data resep; On-Prem Agent membuka tunnel ke Cloud Workato |
◐ Self-Hosted Cluster Dapat di-self-host di VPC pribadi; customer bertanggung jawab atas konfigurasi enclave & KMS |
◐ Self-Managed K8s Dapat dideploy ke Kubernetes pribadi; confidential computing harus diatur di level node pool |
— Cloud SaaS / K8s LangSmith Cloud menyimpan telemetri dan trace; self-hosted butuh klaster Kubernetes penuh |
◐ Self-Host Docker Dapat di-self-host di VM customer; tanpa atestasi enkripsi enclave hardware atau KMS envelope |
|
Portabilitas Multi-Cloud & Edge Compute
Jalankan alur kerja di edge Cloudflare, AWS, Bare-Metal Proxmox, Fly.io, atau GCP |
✓✓ Any Cloud / Edge AWS EC2/Nitro, Cloudflare Workers Edge, Bare-Metal Proxmox LXC, Fly.io, GCP |
◐ SaaS + On-Prem SaaS multi-tenant Workato Cloud + On-Premise Agent untuk data lokal |
✓✓ Any Platform Temporal Cloud (AWS) atau self-hosted di cloud/server mana pun (Docker/K8s) |
✓ Multi-Cloud Camunda SaaS (AWS/GCP) atau self-managed klaster Kubernetes |
✓ Cloud / K8s LangGraph Cloud (AWS) atau deployment API mandiri di Kubernetes |
✓ Self-Host Docker n8n Cloud (Hetzner/AWS) atau self-host Docker di VPS pribadi mana pun |
|
Secret Vault Anti-Bocor & Guardrail Egress
Injeksi secret zero-knowledge, enkripsi envelope KMS, filter data keluar ketat |
✓✓ Zero-Leakage Hashing Vault API Key + pemfilteran egress deterministik + anti prompt-leakage |
✓ Encrypted Vault Penyimpanan kredensial terenkripsi enterprise dengan masking berbasis peran |
Code-Defined Rahasia dikelola langsung pada level aplikasi worker customer (KMS mandiri) |
✓ Cluster Secrets Manajemen secret klaster Zeebe & variabel lingkungan terenkripsi |
✓ Cloud Secrets Variabel lingkungan rahasia dikelola via LangSmith Cloud / K8s secrets |
✓ Local AES-256 Penyimpanan kredensial terenkripsi AES-256 di database SQLite/Postgres |
|
Gerbang Persetujuan Manusia & Eskalasi Tata Kelola
Aktivitas persetujuan manusia bawaan dengan timeout, role, dan jejak audit lengkap |
✓✓ Native Approval ao.activity.decision.approval terintegrasi dengan timeout, role, & audit trail |
✓ Workbot Approvals Workato Workbot untuk Slack/Teams alur persetujuan interaktif |
Code (Signals) Pola sinyal eksternal tahan lama untuk menunggu persetujuan manual dalam kode |
✓✓ User Tasks User Task BPMN native terintegrasi dengan aplikasi Camunda Tasklist |
✓ Interrupt Logic Mekanisme interrupt() native dalam state graph untuk human-in-the-loop |
◐ Wait Webhook Node Wait dengan URL callback webhook untuk persetujuan manual dasar |
|
Pinning Digest Versi Kriptografis (Zero Drift)
Kunci digest SHA-256 kriptografis permanen pada workflow, rules, dan model AI |
✓✓ Immutable SHA-256 Lock digest SHA-256 permanen pada alur kerja, aturan vRule, prompt, dan sidecar |
✓ Version History Riwayat versi resep dengan rilis bertahap (Dev/Test/Prod environments) |
✓ Code Versioning Versioning alur kerja via API patch eksplisit (workflow.getVersion) |
✓ Semantic Version Process definition keys dengan semantic versioning inkremental |
Code (Git) Revisi deployment Git commit di LangSmith Platform |
◐ Basic History Riwayat versi alur kerja dasar (tanpa lock digest kriptografis) |
|
Atestasi Provenance Kriptografis (Ed25519) & Tata Kelola Jurnal
Kuitansi bukti eksekusi bertanda tangan Ed25519 kanonikal (v1.3) dengan tata kelola jurnal multi-storage (PostgreSQL / TiKV / Cloudflare DO) |
✓✓ Signed Ed25519 Provenance Kuitansi bukti eksekusi bertanda tangan kriptografis Ed25519 (24-tuple envelope v1.3), atestasi KMS, dan tata kelola jurnal multi-storage |
◐ Activity Logs Log audit eksekusi resep standar & jejak aktivitas berbasis role (tanpa segel kriptografi) |
✓ Event History Log replay riwayat event deterministik tahan manipulasi |
◐ Event Streams Stream event Elasticsearch/OpenSearch & laporan Optimize |
— Tracing Spans Tracing LangSmith (observability aplikasi, bukan audit kedaulatan) |
— Execution Logs Log eksekusi standar di DB tanpa bukti tanda tangan kriptografis |
|
Model Harga & Total Biaya Kepemilikan (TCO)
Biaya flat komputasi server terprediksi vs biaya penalti per-run / per-task bertingkat |
✓✓ Pure BYOC /vCPU 100% Pure Sovereign BYOC via VastarIPShield • Mulai $3/vCPU (Orch) + $2/vCPU (Shield) • vFlow 1-vCPU TCO ~$9.50/bln • UNLIMITED runs • Batas keras max_vcpu anti-exploit |
— Punitive Task Tax Lisensi base $10.000 – $50.000+/thn DITAMBAH kuota per-task meteran yang membengkak seiring volume |
◐ Actions / Compute Temporal Cloud menagih per Juta Actions + storage, atau biaya infra DevOps mandiri |
◐ Metered Instances Biaya bertingkat per task execution / process instance volume |
◐ Step & Token Fee Biaya per node step eksekusi agent di LangSmith + kuota kelebihan token |
◐ Punitive Run Caps Batas kuota eksekusi ketat (2,5k–10k runs/bln pada paket Starter/Pro) memaksa upgrade paket berulang |
Skema Kanonik VastarOrch
Kontrak Alur Kerja Terkelola & Deterministik
Tidak ada logika tersembunyi. Kontrak kanonik orkestrasi VastarOrch (vastarorch.workflow/v1) menyatukan ingress trigger, pemanggilan AI Agent (ao.activity.ai.agent.*), evaluasi policy guardrail (ao.activity.governance.policy.*), human approval gate, hingga eksekusi konektor sistem kritis (ao.activity.connector.*) secara deterministik di atas core runtime vFlow.
- Sinkronisasi dua arah real-time dengan VastarOrch Studio Visual Canvas
- Bebas drift skema dengan pinning digest SHA256 terverifikasi
- Jurnal audit immutable bertanda tangan kriptografis Ed25519
Siap Mendeploy Infrastruktur Agentic Berdaulat?
Hentikan kebocoran data SaaS, vendor lock-in, dan tagihan per-task tak terprediksi. Jalankan VastarOrch di cloud atau VPS privat Anda sendiri dengan proteksi silikon hardware TEE.